Cyberattaque contre les supermarchés : quand le piratage détruit des marchandises
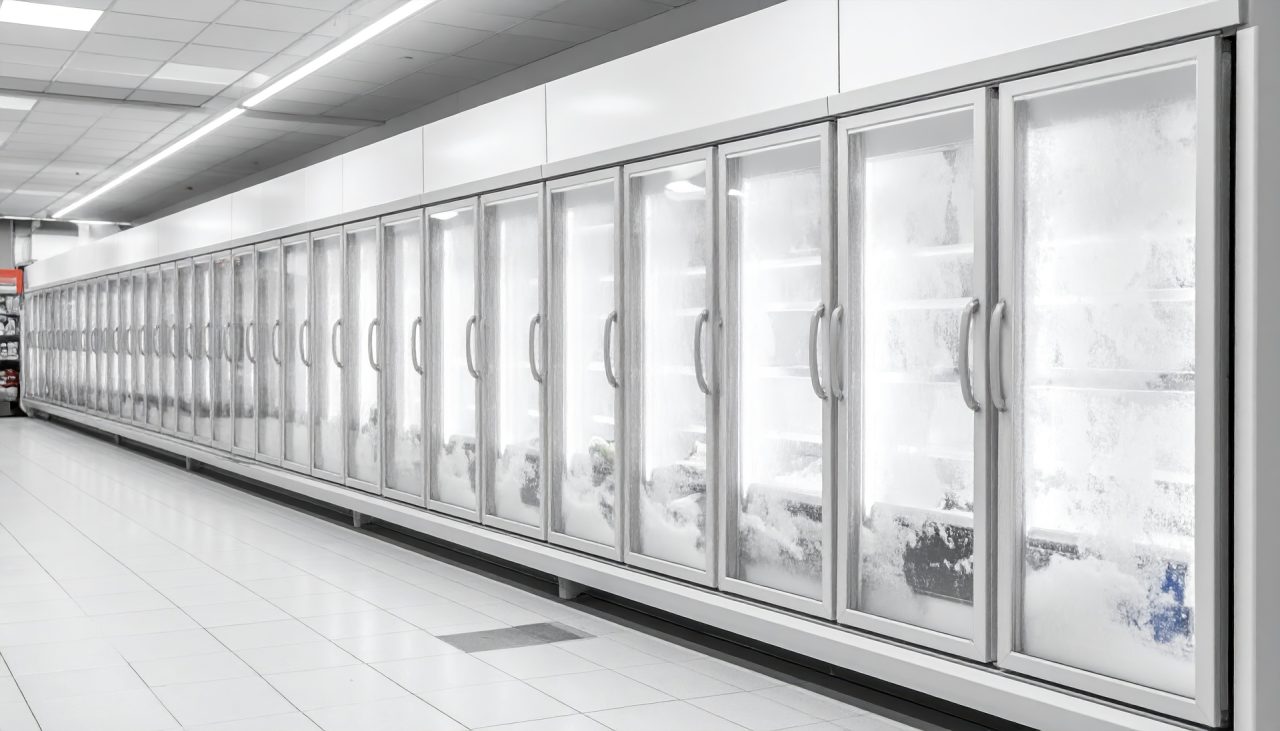
Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français ont été victimes d'une cyberattaque visant leurs installations frigorifiques. Les pirates ont modifié à distance les températures des équipements, parfois jusqu'à 50 °C, provoquant la destruction de produits frais et surgelés. Les pertes sont estimées à plusieurs dizaines de millions d'euros.
Comment les pirates ont-ils procédé ?
Les attaquants ont exploité les systèmes de commande à distance des installations frigorifiques, notamment des contrôleurs fabriqués par Danfoss et Dixell.
Plusieurs faiblesses ont facilité l'attaque :
-
Équipements accessibles sur Internet, parfois à cause de routeurs mal configurés.
-
Authentification insuffisante, certains contrôleurs utilisant un mot de passe de secours calculé à partir de la date du jour.
-
Failles non corrigées, alors qu'un correctif était disponible depuis plus de 18 mois.
-
Équipements vieillissants, utilisés pendant 15 ans ou davantage sans maintenance de sécurité régulière.
-
Dépendance à quelques fournisseurs, permettant potentiellement de compromettre de nombreux magasins à partir de vulnérabilités communes.
Le mode opératoire exact reste à confirmer. Une fois l'accès obtenu, les pirates pouvaient modifier les températures depuis une simple interface web.
Quelles leçons en tirer ?
Cette attaque illustre une évolution importante : les cybercriminels ne cherchent plus seulement à voler des données ou à bloquer des ordinateurs. Ils peuvent désormais provoquer des dégâts matériels considérables.
Les enseignements sont multiples :
-
Ne jamais exposer directement sur Internet les interfaces de gestion des équipements techniques.
-
Imposer une authentification forte et supprimer les mots de passe par défaut.
-
Maintenir les équipements à jour, même lorsqu'ils fonctionnent correctement.
-
Séparer les réseaux informatiques des réseaux industriels et techniques.
-
Exiger des prestataires de maintenance des engagements contractuels en matière de cybersécurité.
-
Prévoir des alertes indépendantes et des dispositifs de sécurité empêchant les commandes dangereuses.
Un avertissement qui dépasse les supermarchés
Les mêmes vulnérabilités peuvent concerner les systèmes de chauffage, de climatisation, de distribution d'eau, de production d'énergie ou les équipements hospitaliers.
La principale leçon est que la sécurité informatique est devenue indissociable de la sécurité physique. Un équipement qui fonctionne parfaitement peut néanmoins représenter un risque majeur lorsqu'il est connecté à Internet sans protection suffisante.
L'identité et les motivations des attaquants restent inconnues. Aucune rançon n'aurait été demandée, ce qui laisse notamment envisager un acte de sabotage.
Source :
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.